クラウドの
中で何が起きているかを見よう
サービス名を覚える前に、しくみを図と動きで。リージョン、ネットワーク、権限、ストレージ、データベース、スケーリングを、実際に計算した値で解説します。AWS 認定ソリューションアーキテクト – アソシエイト (SAA-C03) の学習に。
おすすめの見る順番入門 → 基礎 → 発展
入門クラウドの考え方を、しくみから
基礎 D1 セキュアAWS のサービスで、だれに何を許し、どこで止めるか
クラウドの考え方サービス名の前に、しくみを
 4:20
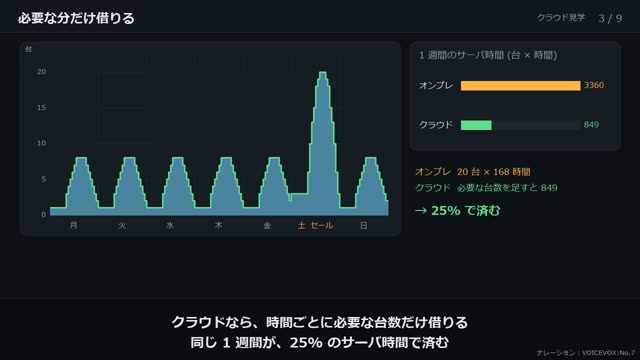
なぜクラウドか
先に買うか、使った分か。責任はどこで分かれるか
 4:17
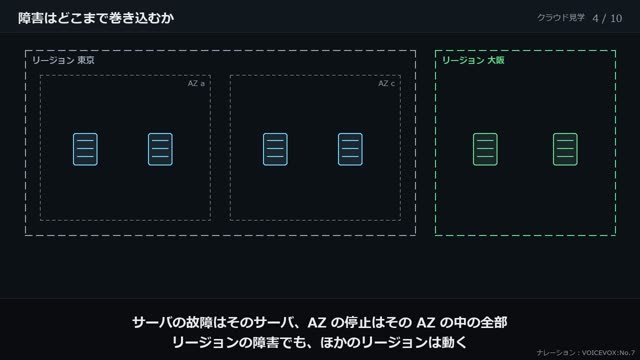
リージョンと AZ
障害はどこまで巻き込むか、どこに置けば近いか
 4:18
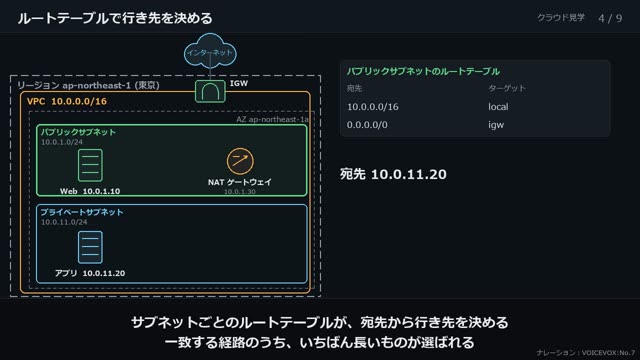
VPC の中の道
パケットがサブネットとルートテーブルをどう通るか
 3:38
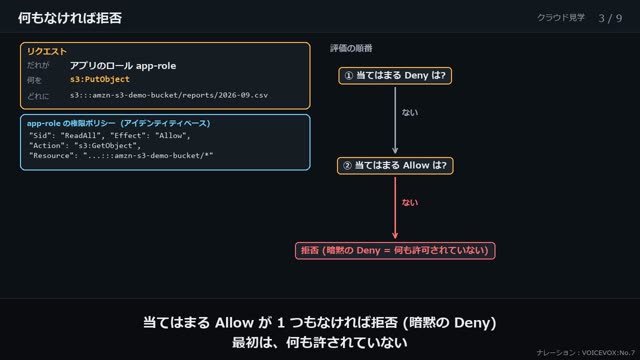
だれが何をしてよいか
ポリシーの評価を、実際に評価して見る
 3:45
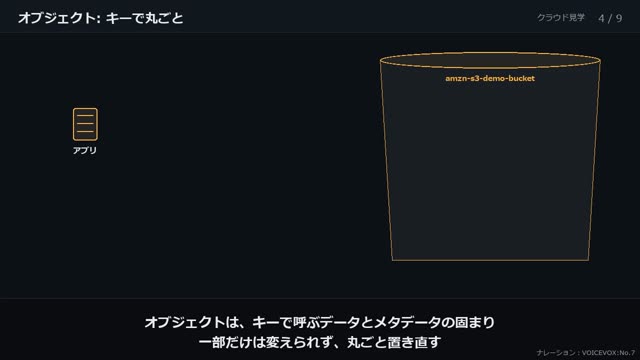
ストレージの 3 つの形
ブロック・ファイル・オブジェクトは何が違うか
 4:38
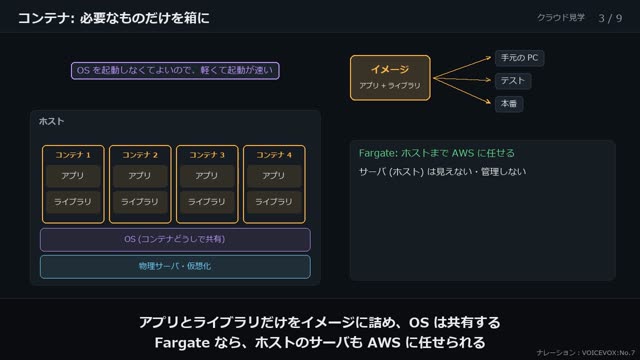
計算する場所の借り方
仮想マシン・コンテナ・関数は、どこまで自分で管理するか
 4:12
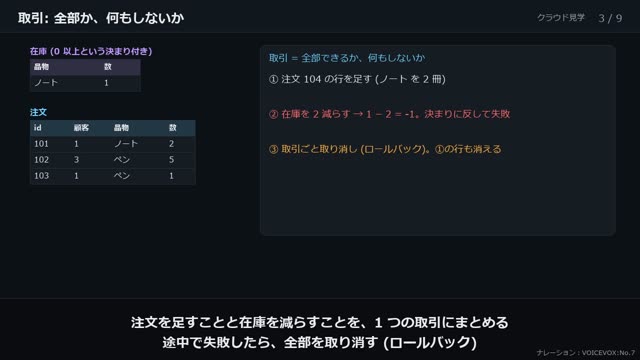
データベースの選び方
リレーショナル・キーバリュー・インメモリを、読み書きのしかたで選ぶ
 4:19
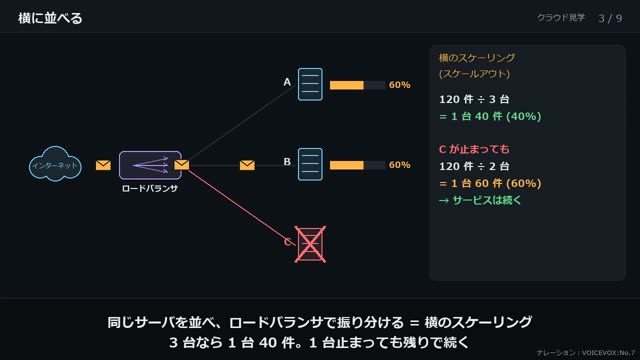
縦と横のスケーリング
台数を増やせるように作る: ステートレス・ロードバランサ・自動の増減
 4:36
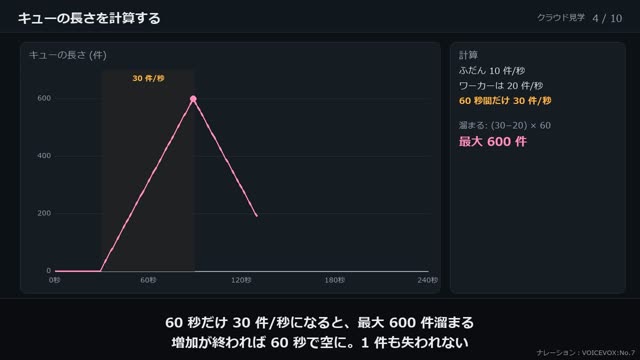
疎結合: キューとイベント
待たずに受け付け、落ちても失わない: キュー・pub/sub・イベント駆動
 5:04
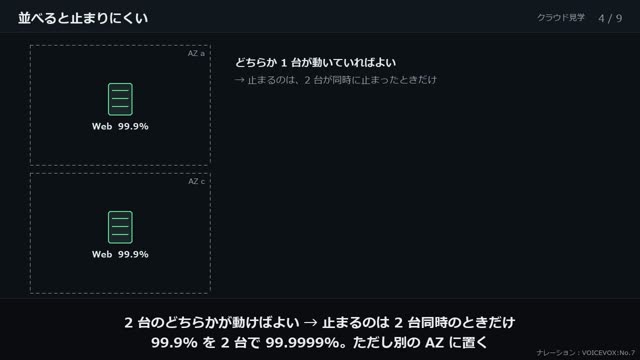
止まらない・戻せる
稼働率の計算と、マルチ AZ と DR の選び方
 4:25
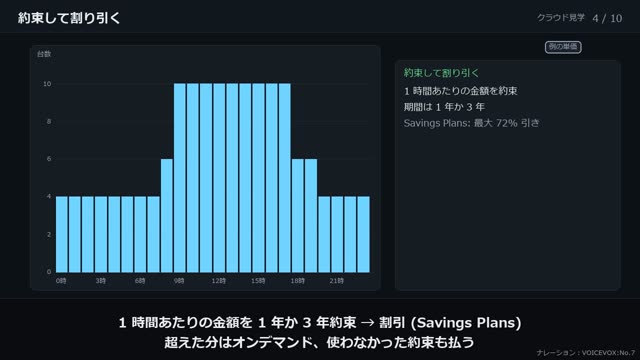
費用はどこで決まるか
使い方・買い方・通り道で、同じ構成でも費用が変わる
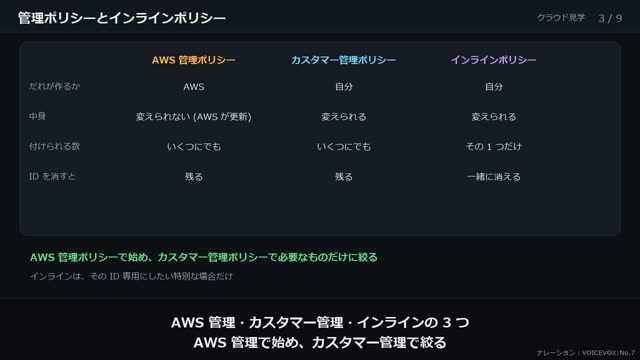
安全に作るだれが何をしてよいか、どこで止めるか (D1)
 4:30
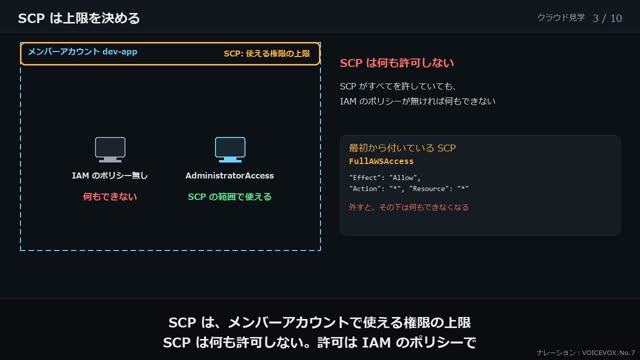
IAM のしくみ
ユーザー・グループ・ロールと、アカウントをまたぐ権限
 4:18
複数のアカウントをまとめる
Organizations・SCP・IAM Identity Center・Control Tower
 5:11
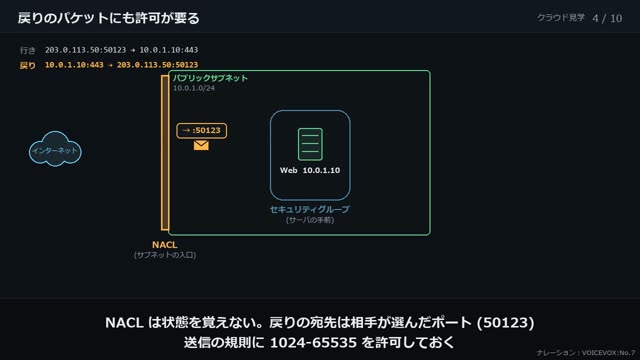
VPC の門番
セキュリティグループと NACL、VPC エンドポイント
 4:47
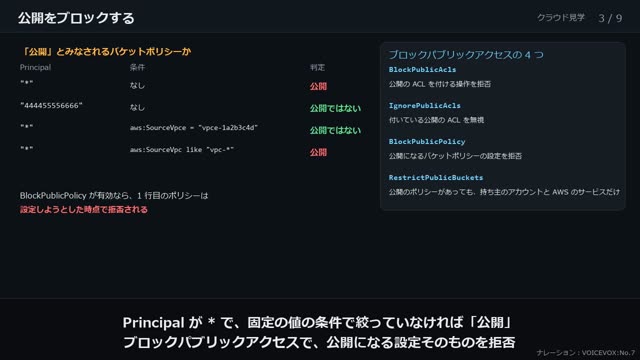
S3 のバケットを守る
ポリシー・公開のブロック・暗号化・消せない保存
 4:32
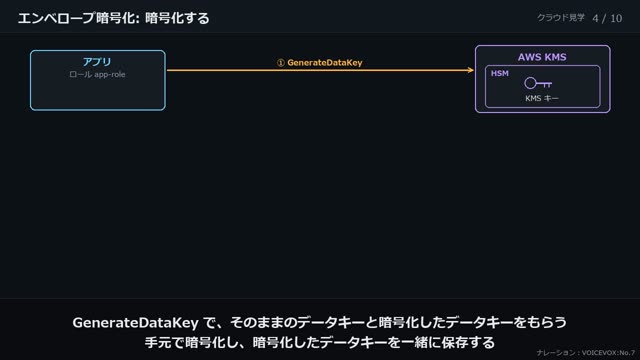
鍵を守る: KMS
エンベロープ暗号化・キーポリシー・ローテーションを、実際に暗号化して見る
 3:33
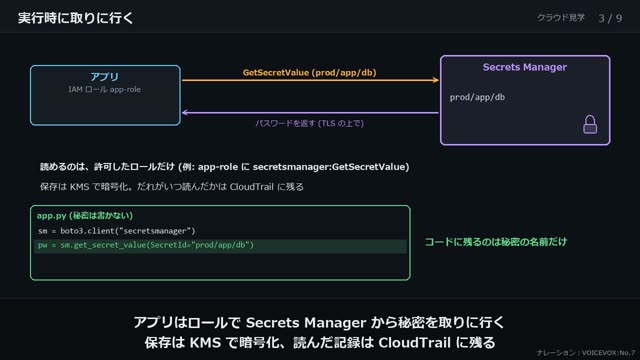
秘密と証明書の置き場所
Secrets Manager・Parameter Store・ACM の使い分け
 6:17
守る道具の地図
止める・見つける・まとめる: WAF・Shield・GuardDuty・Inspector・Macie・Security Hub
 5:28
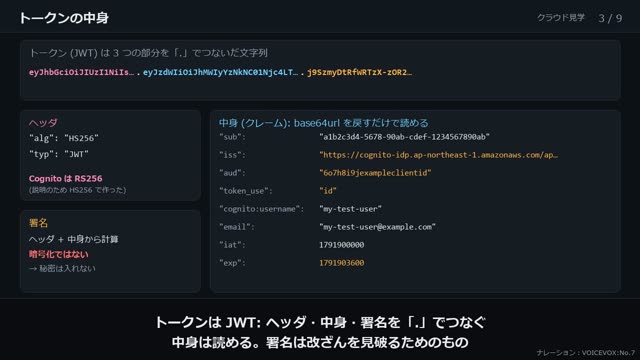
アプリの利用者の認証
Cognito: ユーザープールとアイデンティティプール、トークンの中身
 5:46
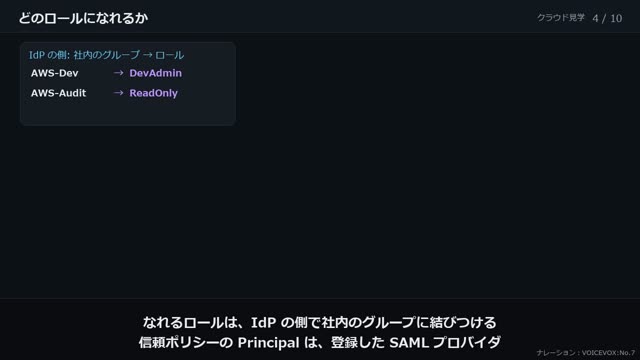
社内の ID で AWS に入る
SAML・OIDC のフェデレーション、IAM Identity Center、Directory Service
 5:11
VPC の出入口の検問所
Network Firewall・Gateway Load Balancer・Firewall Manager
 5:20
記録と監査
CloudTrail・Config・Artifact・CloudHSM・Detective を、監査の問いから選ぶ
止まらない・壊れても戻せる疎結合・冗長化・災害対策 (D2)
 5:40
ロードバランサと Auto Scaling
ALB・NLB の選び方と、台数を増減する設定
 5:01
キューと pub/sub: SQS・SNS・MQ
標準と FIFO、ポーリング、DLQ、フィルタポリシー、既存のブローカー
 5:07
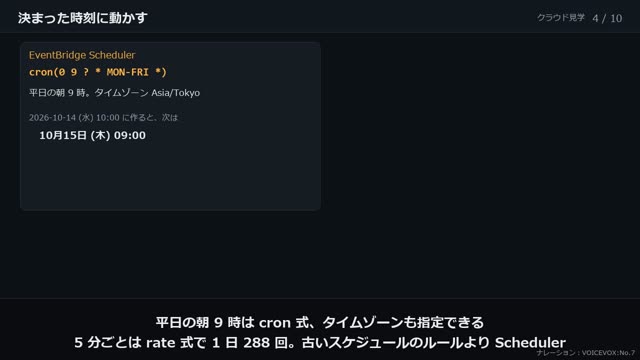
イベントとワークフロー: EventBridge・Step Functions
ルールとパターン、スケジュール、リプレイ、状態機械、リトライ、AppFlow
 5:15
Lambda と API Gateway
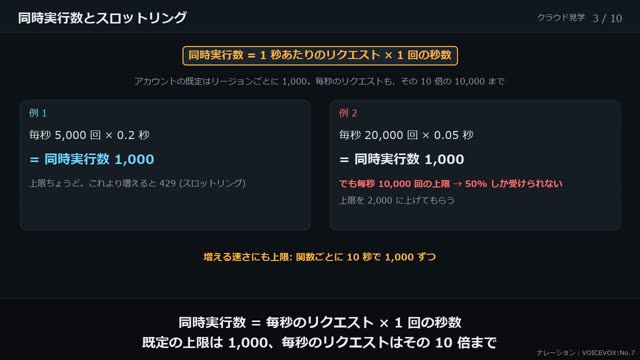
メモリ・同時実行数・再試行と、API の入口の選び方
 4:49
コンテナを動かす
ECR・ECS・Fargate・EKS と、2 つのロール
 4:59
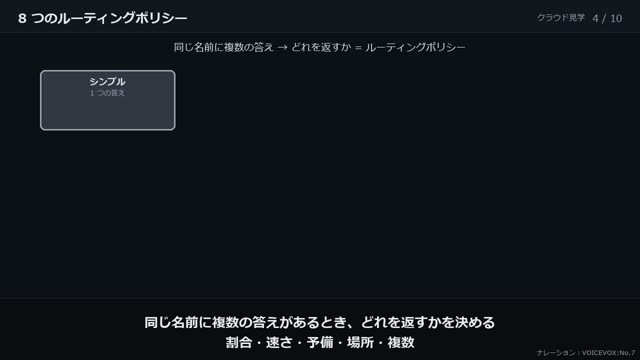
Route 53 で振り分ける
ホストゾーン・エイリアス・8 つのルーティングポリシー・ヘルスチェックとフェイルオーバー
 4:40
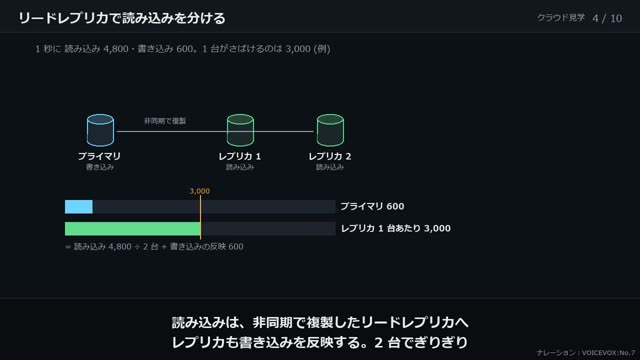
RDS で止まらない DB
Multi-AZ・リードレプリカ・RDS Proxy・バックアップの使い分け
 4:33
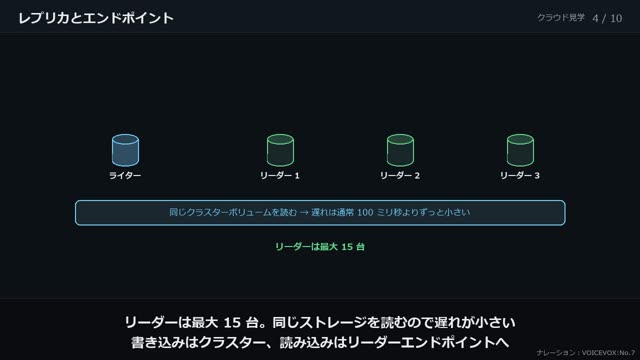
Aurora のしくみ
6 つのコピーとクォーラム、レプリカ・Serverless・Global Database
 5:44
災害対策を組み立てる
AWS Backup・RDS のバックアップ・4 つの戦略の実装